Offensive Security dla SaaS i MVP
Zamknij luki
zanim ktoś je wykorzysta
Testy penetracyjne dla SaaS, aplikacji webowych i MVP. Wykrywam luki w autoryzacji, logice biznesowej i kontroli dostępu — luki, których wykorzystanie może doprowadzić do wycieku danych klientów, kar RODO lub odcięcia finansowania.
Broken Access Control — zagrożenie #1 OWASP
Obejście uwierzytelniania w API
// Zakres Testów
Bezpieczeństwo Aplikacji Webowych
Testy black-box w pełnym zakresie. Auth, autoryzacja, zarządzanie sesjami, bezpieczeństwo API, logika biznesowa. Jeden błąd w API i Klient A widzi dane Klienta B.
Testy Penetracyjne MVP i SaaS
Wdrożenie za tydzień? Szybkie, skoncentrowane pentesty dla produktów we wczesnej fazie. Jedna krytyczna luka po wdrożeniu niszczy zaufanie.
Bezpieczeństwo API
REST, GraphQL, WebSocket — każdy endpoint to potencjalny cel. Znajduję Broken Object Level Authorization, Mass Assignment, Injection i obejścia rate limitingu.
Audyt Kodu Generowanego przez AI
Kod z AI często wychodzi bez uwierzytelniania i z lukami IDOR. Ręcznie audytuję architektury pisane przez AI, żeby złapać to, co skanery przegapią.
Bezpieczeństwo Integracji LLM
Twój wrapper AI może wyciekać systemowe zapytania, eksponować dane treningowe lub wykonywać nieautoryzowane komendy. Testuję pod kątem realnych ataków prompt injection.
Testy Wytrzymałościowe Infrastruktury
Obejścia rate limitingu, race conditions, luki w failover, słabości auto-scalingu. Testuję, czy Twoja infrastruktura wytrzyma pod obciążeniem i celowym nadużyciem — nie tylko w idealnych warunkach.
Audyt Chmury
Otwarte zasobniki S3, zbyt szerokie uprawnienia IAM, odkryte grupy bezpieczeństwa. Audytuję konfigurację AWS, GCP i Azure pod kątem najczęstszych błędów.
Przegląd Kodu Źródłowego
Ręczna analiza z fokusem na przepływy autoryzacji, ścieżki danych wrażliwych i logikę biznesową. Znajduję race conditions i IDORy, które każde narzędzie SAST pomija.
Audyt No-Code i BaaS
Reguły Firebase pisane przez nietechniczny zespół to wyciek danych, który czeka na odkrycie. Weryfikuję Supabase, Firebase i stacki no-code.
// Jak Przebiega Współpraca
Każdy test zaczynam od zrozumienia Twojego produktu, użytkowników i krytycznych przepływów. Potem łączę automatyzację z celowanymi testami manualnymi.
Zakres i Model Zagrożeń
Ustalamy zakres, role użytkowników i miejsca o najwyższym ryzyku.
Testy Pogłębione
Skanery + własna automatyzacja + celowana weryfikacja ekspercka uwierzytelniania, autoryzacji, izolacji tenantów i logiki biznesowej.
Bezpieczna Eksploitacja
Wyniki potwierdzam tak, aby udowodnić wpływ bez ryzyka dla danych i produkcji.
Raport i Retest
Czytelny raport z priorytetami, dowodami, ścieżką ataku i konkretnymi krokami naprawczymi. Retest w cenie.
Typowy test: 5–10 dni roboczych.
// Przykładowy Raport
Przykładowy Raport
Każdy test kończy się szczegółowym raportem — nietechniczne podsumowanie dla biznesu, techniczne opisy znalezisk z CVSS, kroki reprodukcji i konkretne poprawki.
// Case Studies
Prawdziwe incydenty bezpieczeństwa rozłożone na czynniki pierwsze. Jak do nich doszło, co poszło nie tak i czego możesz się nauczyć. Bez żargonu, same fakty.
MOVEit Transfer — Zero-Day SQL Injection, masowa kradzież danych
Zero-day SQL injection w Progress MOVEit Transfer (CVE-2023-34362) został wykorzystany przez grupę ransomware Cl0p. 2 700+ organizacji i 95 milionów osób dotkniętych.
Czytaj Więcej → RCELog4j 2.x — JNDI Injection bez uwierzytelnienia. CVSS 10.0. Jedna z najbardziej krytycznych podatności w historii internetu.
Pojedynczy lookup JNDI w Log4j 2.x dał atakującym nieuwierzytelnione RCE na systemach na całym świecie. CVSS 10.0.
Czytaj Więcej → Supply ChainSolarWinds — Atak na łańcuch dostaw, który złamał Fortune 500
Atakujący włamali się do systemu budowania SolarWinds Orion i wstrzyknęli backdoor SUNBURST do oficjalnych aktualizacji. 18 000 organizacji pobrało złośliwą aktualizację.
Czytaj Więcej →// O mnie
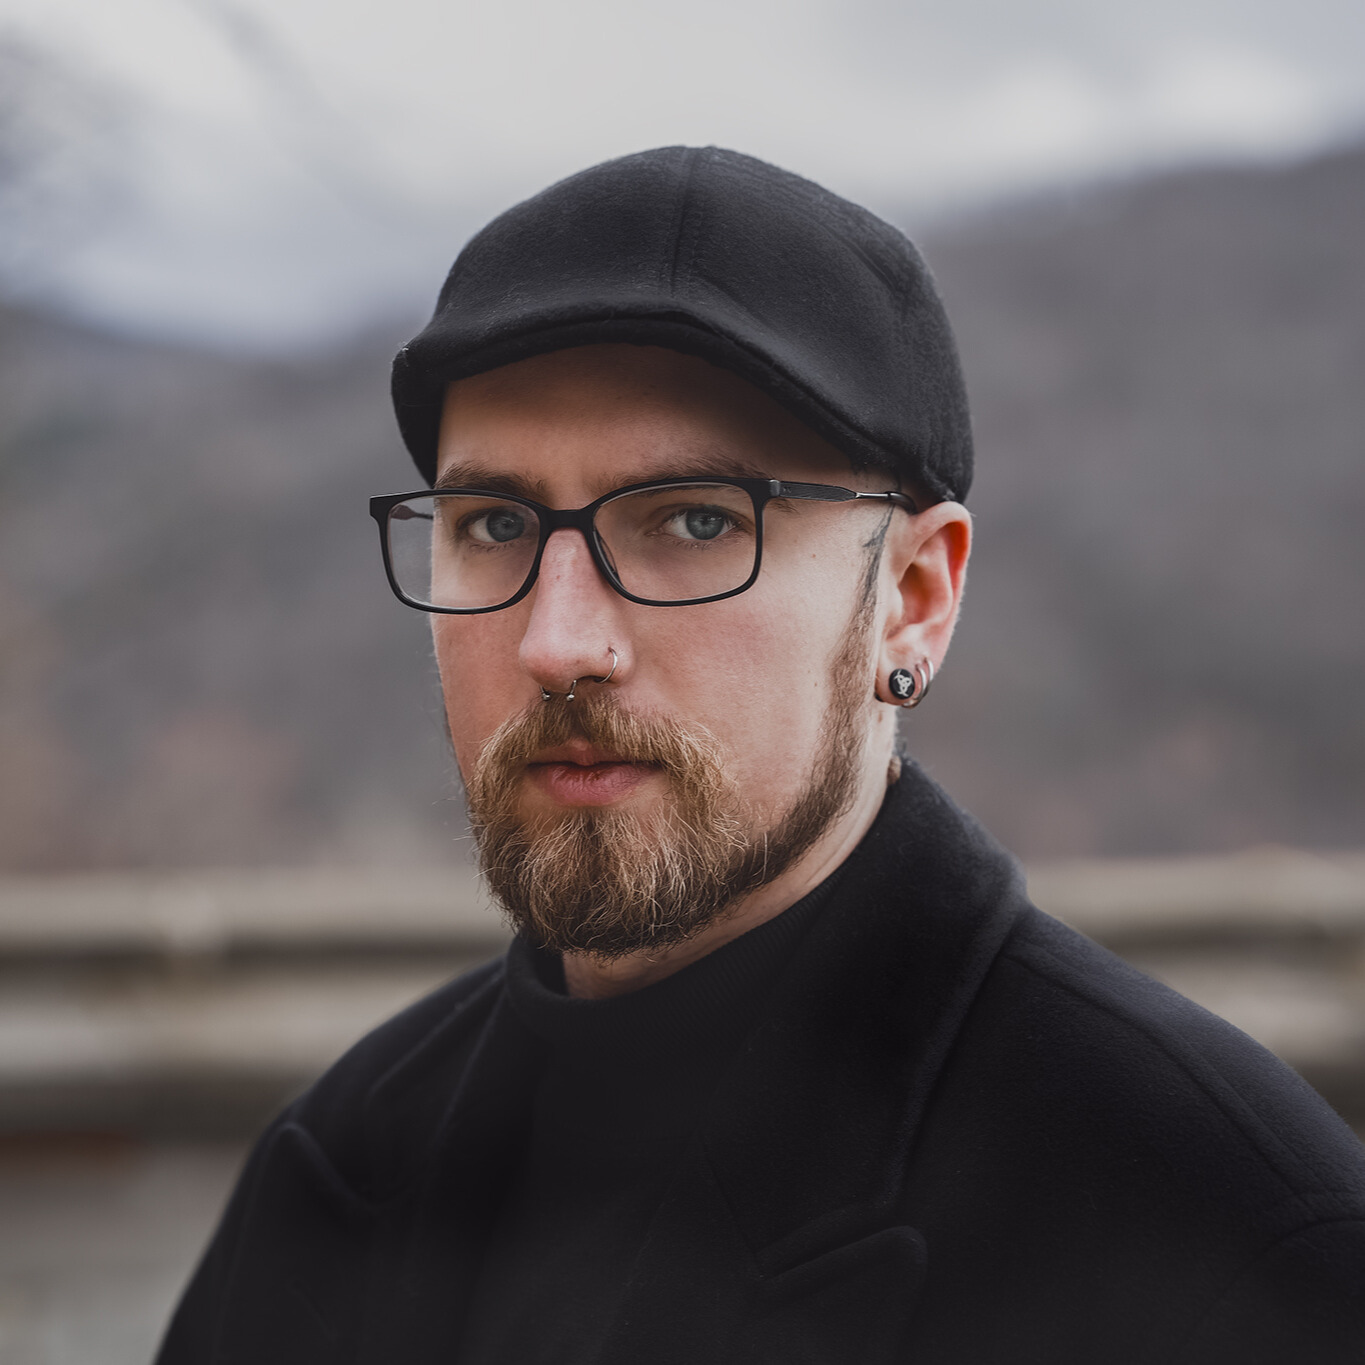
Adrian „Wulf" Weclawski
Konsultant ds. Bezpieczeństwa Ofensywnego
Od ponad 8 lat pracuję z aplikacjami webowymi — zaczynałem jako full-stack developer, teraz testuję je pod kątem bezpieczeństwa. Każde zlecenie REDWULF realizuję osobiście — od ustalenia zakresu po raport końcowy.
Darmowa Checklista Bezpieczeństwa SaaS
10 krytycznych punktów przed launch-em. Bez rejestracji — wystarczy email.
Checklista jest w drodze!
Sprawdź swoją skrzynkę. Wysłałem PDF plus link do pobrania.
Bez spamu. Wypisz się w każdej chwili. Twoje dane są bezpieczne.
// Najczęściej Zadawane Pytania
// Kontakt
Gotów sprawdzić, czy Twój produkt przetrwa realny atak?
Odpisuję zazwyczaj w ciągu 24h. Wstępny zakres i wycena — bez zobowiązań.
-----BEGIN PGP PUBLIC KEY BLOCK-----

mQINBGoZQysBEADlayEzAlYSmjbr1lHAeo+ZdvJdT7rZtZu3xCCdY5EAZ75RAcLP
X8SK8y3VBeL9p72bZ2R3nZyc58e1gn1+etzssLs6fXQ23HBUPO3lEwn+fNAKXPhO
q/5X29Dnhqx9K6zM7r3TSIEFhpC3ODVFZZT/RAP6FGhCK67XDq+Itw2tl8vzn38s
7aKwLacABd0pDzUfpxI8YdSXH9jWyPDm2cChZlWMdfKqUz9irhNBj0SrqucubBVU
HN97NMAtGlozyUKwGSK7++EVYpwXKlofjm8h9BqBTNdfj0NPb9qFgf9Rj3XPKaCz
bmt95JDKrhksgeB3jvquBPB8oxIIvE0i9CSLa2TFntdTyh/Oq0LaHxDFItbvz4oR
CNrrWezVmskwmX7Eh0rQJ0u12usHhiwLYpU5Ir3ap8fc8zlg5p/z3C62u+31nvuk
TElGyg4av0E0gCcvP0GIVyfpFO9vMfy4cLtgxwHXtkp5feXNqAnO1pu5PZ5YUc/D
dDaTl8YRaeWYWXYYNCQKAX4aAZTeO4YomRdYMDfWfYCJXu00q19J8+z/yXCMMZ7I
/0ogjulcfmWBOxFc8tQsyRpYEzGR5urwviZrwgytn7bft34IE9v0rBVTlSbd0icY
2hdIAFTptng+QAWXGjxPqJb3xYgtZuOPDodK4jRL5eItnWkX8cEeKB11zwARAQAB
tD5BZHJpYW4gV3VsZiAoUkVEV1VMRiBTZWN1cml0eSBDb25zdWx0aW5nKSA8Y29u
dGFjdEByZWR3dWxmLmV1PokCWAQTAQoAQhYhBHzpU2cH94+HHZQ7QRAkoPJy6I18
BQJqGUMrAxsvBAUJA8JnAAULCQgHAgIiAgYVCgkICwIEFgIDAQIeBwIXgAAKCRAQ
JKDycuiNfOycD/9a/DOh6ZC17FIPOXMOoY5zGyArXRRtc96WMAGi0SDWdZ9EPC9v
/oYUOtSBkg237p+/yvNMJ5tlpM4hZeZzjun08BewZpSxuBkR4WG7kU0hDS+HXq1h
Vc7B1Sgtzec/nM3X8GDTvm/j6zJp4DiQrsrvnmEFyKmpzRODufdMy/71Wtdukbqr
TbKUM2PLlbAyAvSYyw1hCvlk509jTIPJdB43Y4DbpMmOV688kuI42ZCps324x5ub
BxKTAXZgzGZdjBCPPuhCn9+sMfworqh7UZ4EVsB5qntYXF4F6WQzFmssWVQtDSxM
VdPaYyde9GtGgkKaNlkCR/8/7+aPCbvlvIETRpT5F6R6BNTZixJnAR8J753rJRaE
1/LgWaNRWz7yc9YLtWFyMPmPKZgsoJVLW7jag5Aeu0h14aa1hX9A2RZaLBrEwtZg
X8lYbpfmxv44GRS148xc8Fexs8ufpZEMV9nNOCHp8MzJWZxxjYIzp/9Spdw6utbM
k0KqfX4GlaLW1JfMgKAG6TlE0/TnRDr3Cw1WwKIefeF1mh/Xbo1JMjBWG5bMRXKN
U5Pnw+7dtm596+HcdkmcUm6m2sDBurbx8mtS6CjoUJIeolIM8kbuE0gpbrKRf4s2
kVEzem2RmDqUHRfV2YpLB7FKzsa23seOE6ZBxo6kvFL+Hil6n9+1v5XZHw==
=YjwI
-----END PGP PUBLIC KEY BLOCK-----
gpg --import na Linux). 3) Zaszyfruj wiadomość tym kluczem przed wysłaniem. Tylko posiadacz klucza prywatnego (ja) może ją odszyfrować. Używaj PGP do szczególnie wrażliwych informacji lub zgłaszania podatności.