Offensive Security für SaaS und MVPs
Sicherheitslücken schließen
bevor sie jemand ausnutzt
Penetrationstests für SaaS, Web-Apps und MVPs. Ich finde Auth-Lücken, Business-Logic-Fehler und Access-Control-Probleme — ein Datenleck zieht DSGVO-Bußgelder nach sich, und die schrecken Investoren ab.
Broken Access Control — #1 OWASP-Bedrohung
Authentifizierungsumgehung im API-Endpunkt
// Prüfungsumfang
Web Application Security
Full-Scope Black-Box-Tests. Authentifizierung, Autorisierung, Session-Management, API-Sicherheit, Business-Logik. Eine falsche Berechtigung und Kunde A sieht die Daten von Kunde B.
MVP- & SaaS-Penetrationstests
Launch nächste Woche? Schnelle, fokussierte Pentests für Early-Stage-Produkte. Ein einziger kritischer Bug an Tag eins zerstört Vertrauen.
API Security Testing
REST, GraphQL, WebSocket — jeder Endpunkt ein potenzielles Ziel. Ich entdecke Broken Object Level Authorization, Mass Assignment, Injection und Rate-Limit-Bypässe.
KI-Code-Audits
KI-generierter Code wird oft ohne Auth-Checks und mit IDOR-Lücken ausgeliefert. Ich prüfe KI-basierte Architekturen manuell auf das, was Scanner übersehen.
LLM-Integrationssicherheit
Ihr KI-Wrapper kann Systemaufforderungen preisgeben, Trainingsdaten offenlegen oder unbefugte Befehle ausführen. Tests gegen reale Prompt-Injection- und Exfiltrationsszenarien.
Infrastruktur-Resilienz
Rate-Limit-Bypässe, Race Conditions, Failover-Tests, Auto-Scaling-Schwachstellen. Ich prüfe, ob Ihre Infrastruktur unter Last oder gezieltem Missbrauch standhält — nicht nur unter idealen Bedingungen.
Cloud Security Review
Offene S3-Buckets, überprivilegierte IAM-Rollen, exponierte Security Groups. Ich prüfe Ihre AWS-, GCP- oder Azure-Infrastruktur auf gängige Fehlkonfigurationen.
Source Code Review
Manuelle Analyse mit Fokus auf Auth-Flows, sensible Datenpfade und Business-Logik. Ich finde die Race Conditions und IDORs, die jedes SAST-Tool verpasst.
No-Code/BaaS Konfigurationsprüfung
Firebase-Regeln von einem nichttechnischen Team sind ein Datenleck, das nur auf den Moment wartet. Ich prüfe Supabase, Firebase und No-Code-Stacks.
// Wie ein Engagement abläuft
Jede Prüfung beginnt mit dem Verständnis Ihres Produkts, Ihrer Nutzer und kritischer Abläufe. Dann kombiniere ich Automatisierung mit gezielter manueller Prüfung.
Umfang und Bedrohungsmodell
Wir definieren Scope, Benutzerrollen und die wertvollsten Angriffspfade.
Tiefentests
Fortgeschrittene Scanner + eigene Automatisierung + gezielte manuelle Prüfung von Auth, Autorisierung, Tenant-Isolation und Business-Logik.
Sichere Validierung
Findings werden bestätigt, um Auswirkungen ohne Beschädigung von Daten oder Betrieb nachzuweisen.
Bericht & Retest
Klare Berichte mit Schweregrad, Nachweisen, Angriffspfad und praktischen Behebungen. Retest inklusive.
Typischer Test: 5–10 Werktage.
// Beispielbericht
Beispielbericht
Jedes Engagement endet mit einem detaillierten Bericht — nicht-technische Zusammenfassung für Business-Stakeholder, technische Befunde mit CVSS-Scores, Schritt-für-Schritt-Reproduktion und konkrete Behebungen.
// Fallstudien
Reale Sicherheitsvorfälle im Detail. Wie sie passierten, was schief lief und was Sie daraus lernen können.
MOVEit Transfer — Zero-Day SQL Injection, massenhafter Datendiebstahl
Eine Zero-Day-SQL-Injection in Progress MOVEit Transfer (CVE-2023-34362) wurde von der Cl0p-Ransomware-Gruppe ausgenutzt. 2.700+ Organisationen und 95 Millionen Menschen betroffen.
Weiterlesen → RCELog4Shell — Die größte RCE des Internets
Ein einzelner JNDI-Lookup in Log4j 2.x ermöglichte Angreifern weltweit unauthentifizierte RCE. CVSS 10.0. Eine der kritischsten Schwachstellen aller Zeiten.
Weiterlesen → Supply ChainSolarWinds — Der Supply-Chain-Angriff, der Fortune 500 brach
Angreifer kompromittierten das Build-System von SolarWinds Orion und schleusten die SUNBURST-Backdoor in offizielle Updates ein. 18.000 Organisationen luden das bösartige Update herunter.
Weiterlesen →// Über mich
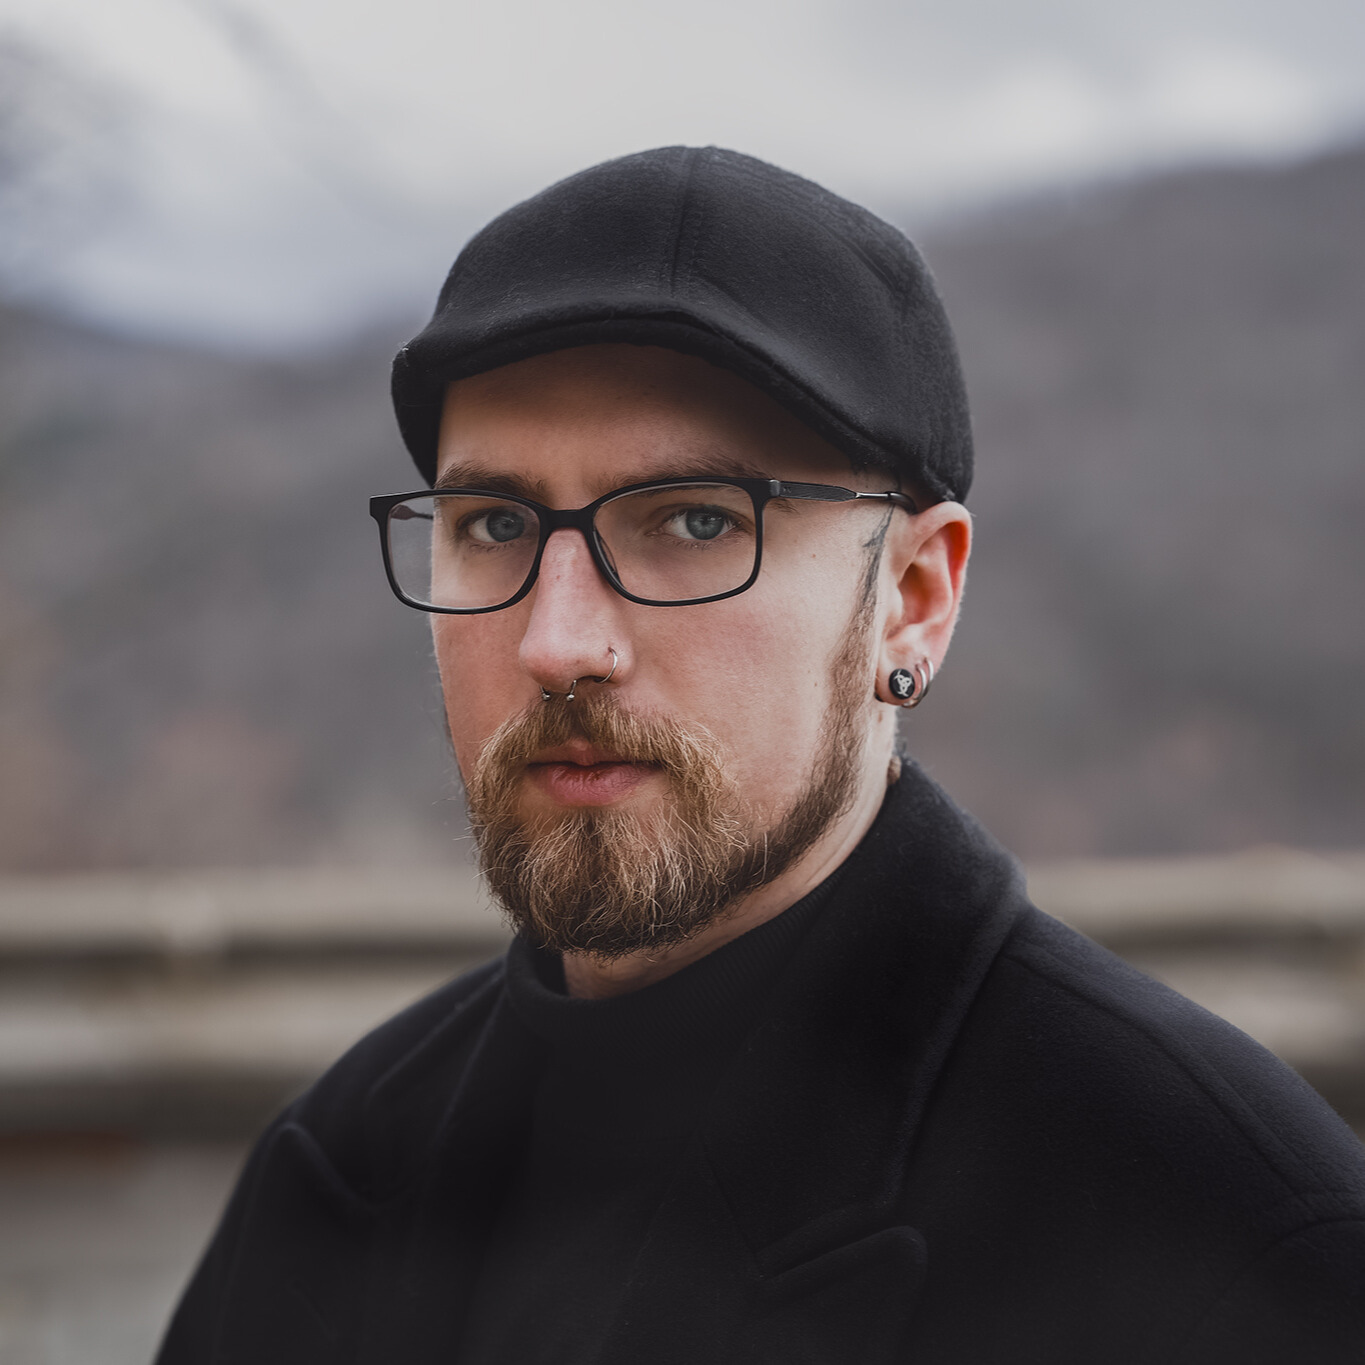
Adrian „Wulf" Weclawski
Offensive Security Consultant
Seit über 8 Jahren arbeite ich mit Webanwendungen — zunächst auf der Entwicklungsseite als Full-Stack-Entwickler, jetzt in der offensiven Sicherheit. Jedes REDWULF-Engagement führe ich persönlich durch.
Kostenlose SaaS-Sicherheitscheckliste
10 kritische Checks vor dem Launch. Keine Anmeldung nötig — nur Ihre E-Mail.
Checkliste ist unterwegs!
Prüfen Sie Ihren Posteingang. Ich habe das PDF plus einen Download-Link gesendet.
Kein Spam. Jederzeit abmeldbar. Ihre Daten bleiben privat.
// Häufig gestellte Fragen
// Kontakt
Bereit herauszufinden, ob Ihr SaaS einen echten Angriff übersteht?
Ich antworte in der Regel innerhalb von 24 Stunden. Erster Scope und Kostenschätzung — unverbindlich.
-----BEGIN PGP PUBLIC KEY BLOCK-----

mQINBGoZQysBEADlayEzAlYSmjbr1lHAeo+ZdvJdT7rZtZu3xCCdY5EAZ75RAcLP
X8SK8y3VBeL9p72bZ2R3nZyc58e1gn1+etzssLs6fXQ23HBUPO3lEwn+fNAKXPhO
q/5X29Dnhqx9K6zM7r3TSIEFhpC3ODVFZZT/RAP6FGhCK67XDq+Itw2tl8vzn38s
7aKwLacABd0pDzUfpxI8YdSXH9jWyPDm2cChZlWMdfKqUz9irhNBj0SrqucubBVU
HN97NMAtGlozyUKwGSK7++EVYpwXKlofjm8h9BqBTNdfj0NPb9qFgf9Rj3XPKaCz
bmt95JDKrhksgeB3jvquBPB8oxIIvE0i9CSLa2TFntdTyh/Oq0LaHxDFItbvz4oR
CNrrWezVmskwmX7Eh0rQJ0u12usHhiwLYpU5Ir3ap8fc8zlg5p/z3C62u+31nvuk
TElGyg4av0E0gCcvP0GIVyfpFO9vMfy4cLtgxwHXtkp5feXNqAnO1pu5PZ5YUc/D
dDaTl8YRaeWYWXYYNCQKAX4aAZTeO4YomRdYMDfWfYCJXu00q19J8+z/yXCMMZ7I
/0ogjulcfmWBOxFc8tQsyRpYEzGR5urwviZrwgytn7bft34IE9v0rBVTlSbd0icY
2hdIAFTptng+QAWXGjxPqJb3xYgtZuOPDodK4jRL5eItnWkX8cEeKB11zwARAQAB
tD5BZHJpYW4gV3VsZiAoUkVEV1VMRiBTZWN1cml0eSBDb25zdWx0aW5nKSA8Y29u
dGFjdEByZWR3dWxmLmV1PokCWAQTAQoAQhYhBHzpU2cH94+HHZQ7QRAkoPJy6I18
BQJqGUMrAxsvBAUJA8JnAAULCQgHAgIiAgYVCgkICwIEFgIDAQIeBwIXgAAKCRAQ
JKDycuiNfOycD/9a/DOh6ZC17FIPOXMOoY5zGyArXRRtc96WMAGi0SDWdZ9EPC9v
/oYUOtSBkg237p+/yvNMJ5tlpM4hZeZzjun08BewZpSxuBkR4WG7kU0hDS+HXq1h
Vc7B1Sgtzec/nM3X8GDTvm/j6zJp4DiQrsrvnmEFyKmpzRODufdMy/71Wtdukbqr
TbKUM2PLlbAyAvSYyw1hCvlk509jTIPJdB43Y4DbpMmOV688kuI42ZCps324x5ub
BxKTAXZgzGZdjBCPPuhCn9+sMfworqh7UZ4EVsB5qntYXF4F6WQzFmssWVQtDSxM
VdPaYyde9GtGgkKaNlkCR/8/7+aPCbvlvIETRpT5F6R6BNTZixJnAR8J753rJRaE
1/LgWaNRWz7yc9YLtWFyMPmPKZgsoJVLW7jag5Aeu0h14aa1hX9A2RZaLBrEwtZg
X8lYbpfmxv44GRS148xc8Fexs8ufpZEMV9nNOCHp8MzJWZxxjYIzp/9Spdw6utbM
k0KqfX4GlaLW1JfMgKAG6TlE0/TnRDr3Cw1WwKIefeF1mh/Xbo1JMjBWG5bMRXKN
U5Pnw+7dtm596+HcdkmcUm6m2sDBurbx8mtS6CjoUJIeolIM8kbuE0gpbrKRf4s2
kVEzem2RmDqUHRfV2YpLB7FKzsa23seOE6ZBxo6kvFL+Hil6n9+1v5XZHw==
=YjwI
-----END PGP PUBLIC KEY BLOCK-----
gpg --import unter Linux). 3) Verschlüsseln Sie Ihre Nachricht vor dem Senden mit diesem Schlüssel. Nur der Inhaber des privaten Schlüssels (ich) kann sie entschlüsseln. Verwenden Sie PGP für besonders vertrauliche Informationen oder Schwachstellenmeldungen.